作者:axus发布时间:2026-10-10浏览量:6
2026 年 9 月 30 日晚上开始,陆续有企业反馈:在用管理软件突然无法打开,服务器里的数据库文件、业务数据文件后面多了一串 .weax 后缀,文件属性显示 “不可用”。
这不是普通软件故障,也不是硬盘损坏,而是典型的勒索病毒攻击 — 通过加密业务文件索要赎金。
如何判断可能遭遇 .weax 勒索病毒
如果服务器出现以下现象,应高度怀疑已中招:
目前公开渠道暂未出现针对该后缀的通用免费解密工具,但这并不意味着数据一定无法恢复。数据能否恢复,关键取决于是否存在一份未被牵连的干净备份。
发现中招后,第一时间按顺序做 6 件事
第 1 步:立即断网,不要关机
第一时间拔掉网线、断开 Wi-Fi、关闭共享,阻断病毒在局域网内横向扩散。
勒索病毒常见传播路径包括共享目录、远程桌面、弱口令等,一旦内网被穿透,可能造成多台服务器和终端同时被加密。
断网后注意保留运行现场,拍下勒索信和异常文件列表。不要强行关机或直接重装系统,以免丢失日志、进程和样本线索。
第 2 步:封存现场,不要删除文件
病毒加密过程往往会产生新文件并处理原文件,部分已删除的原文件仍可能通过专业手段尝试恢复。
此时不要进行 “清理病毒”“格式化”“重装系统” 等操作,避免覆盖原始数据,降低后续恢复可能性。
第 3 步:确认备份是否干净
这是关键的一步。请逐项核查:
第 4 步:不要支付赎金
不支付赎金是安全机构和公安部门的一贯建议。原因包括:
第 5 步:同步上报,保留沟通记录
发生网络安全事件后,应按相关法律法规要求启动应急预案,采取补救措施,并向有关主管部门报告。
建议同时联系当地公安机关网安部门报案,并通知软件服务商、硕讯科技技术团队共同排查。报案记录和沟通记录,是后续处置、责任界定和保险理赔的重要依据。
第 6 步:在干净环境中恢复,不在原机器上直接恢复
正确顺序是:
1. 准备一台干净环境,安装全新系统并补齐安全补丁
2. 配置强口令、安全策略和安全防护软件
3. 使用经过验证的干净备份进行还原
4. 核对数据时间点、账套完整性和业务可用性
5. 确认无误后,再切换到正式环境
6. 若无可用备份,再评估人工补录、历史数据拼接、专业数据恢复等兜底方案
恢复后立即加固,避免再次中招
勒索病毒并非完全依靠复杂技术攻击,很多案例利用的是基础安全管理短板,例如:
硕讯科技结合企业服务器安全加固实践,整理标准化加固流程:
先做数据备份 → 再更新系统和应用补丁 → 安装配置安全防护软件
顺序不能颠倒,否则一旦升级过程出现问题,将可能失去回退机会。
1. 先完成异地备份
至少选择一种可靠备份方式:
备份完成后,将备份文件拷贝到 U 盘、移动硬盘等外部设备,并妥善离线存放。有条件时,应进行恢复演练,验证备份是否可用。
2. 及时更新系统与应用补丁
根据实际使用的系统和业务软件版本,更新对应官方补丁。升级前注意:
3. 安装并配置安全防护软件
建议使用完整版本的安全防护软件,并完成以下配置:
加固完成后,做一次快速自检
请逐条确认:
只有这些项目都确认完成,才算完成本轮安全加固。
长期坚持 5 个防勒索习惯
坚持 3-2-1 备份原则
至少保留 3 份数据、2 种不同介质、1 份离线或异地存放。离线备份是防范勒索病毒关键的一道防线。
定期开展恢复演练
不要等到出事时才检查备份。建议每季度进行一次真实恢复演练,确认备份文件完整可用。
收敛暴露面
关闭不必要的远程端口和文件共享端口,避免直接暴露公网。确需远程运维时,应通过 VPN、堡垒机、白名单等方式加强访问控制。
加强账号和口令管理
管理员账号使用强密码,定期更换;及时清理离职人员账号、测试账号和冗余账号;开启登录失败锁定策略。
建立补丁与应急制度
建立补丁管理流程,先在测试环境验证,再备份后上线生产环境。将勒索病毒应急处置纳入安全管理制度,并定期组织演练。
服务器安全无小事,勒索病毒一旦入侵,企业业务停摆、数据丢失带来的损失难以估量。
如果您想提前排查服务器安全隐患、搭建可靠离线备份体系,或是担心现有备份方案存在漏洞,欢迎联系硕讯科技,我们可为企业提供服务器安全巡检、备份方案评估、勒索病毒专项加固等专业技术服务,筑牢企业数据安全防线。
硕讯科技提示:本文基于公开安全事件与常见应急处置经验整理,仅供技术参考,不构成对任何产品或方案的安全承诺;具体补丁版本、升级路径与防护配置请以相关厂商官方公告为准。
关于硕讯
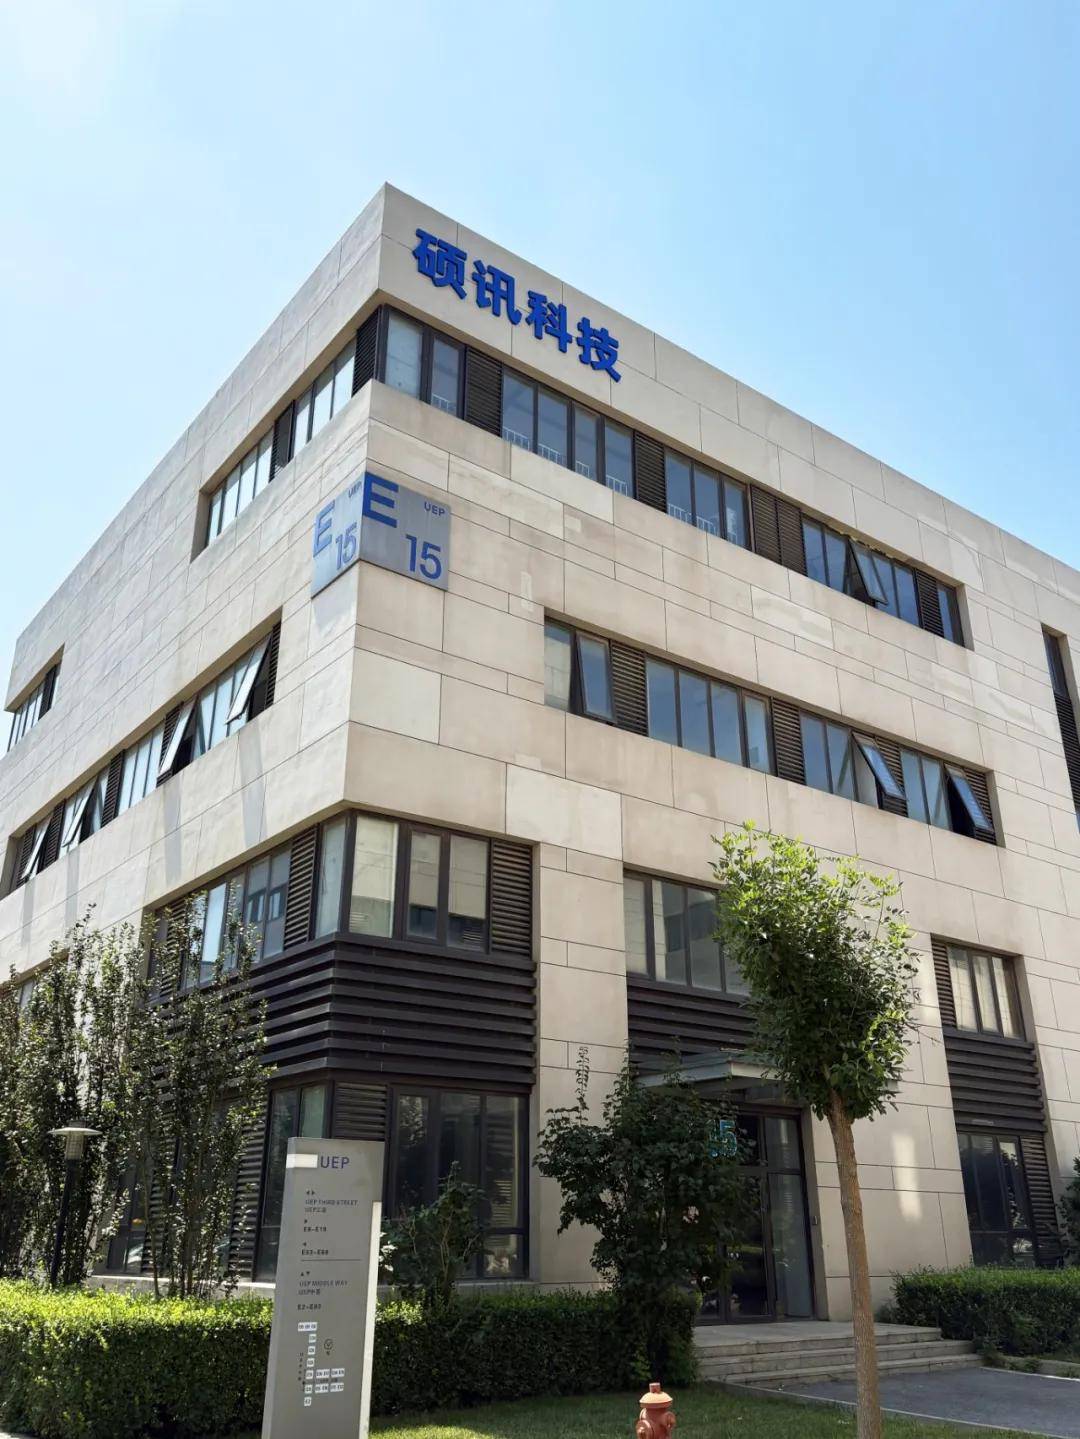
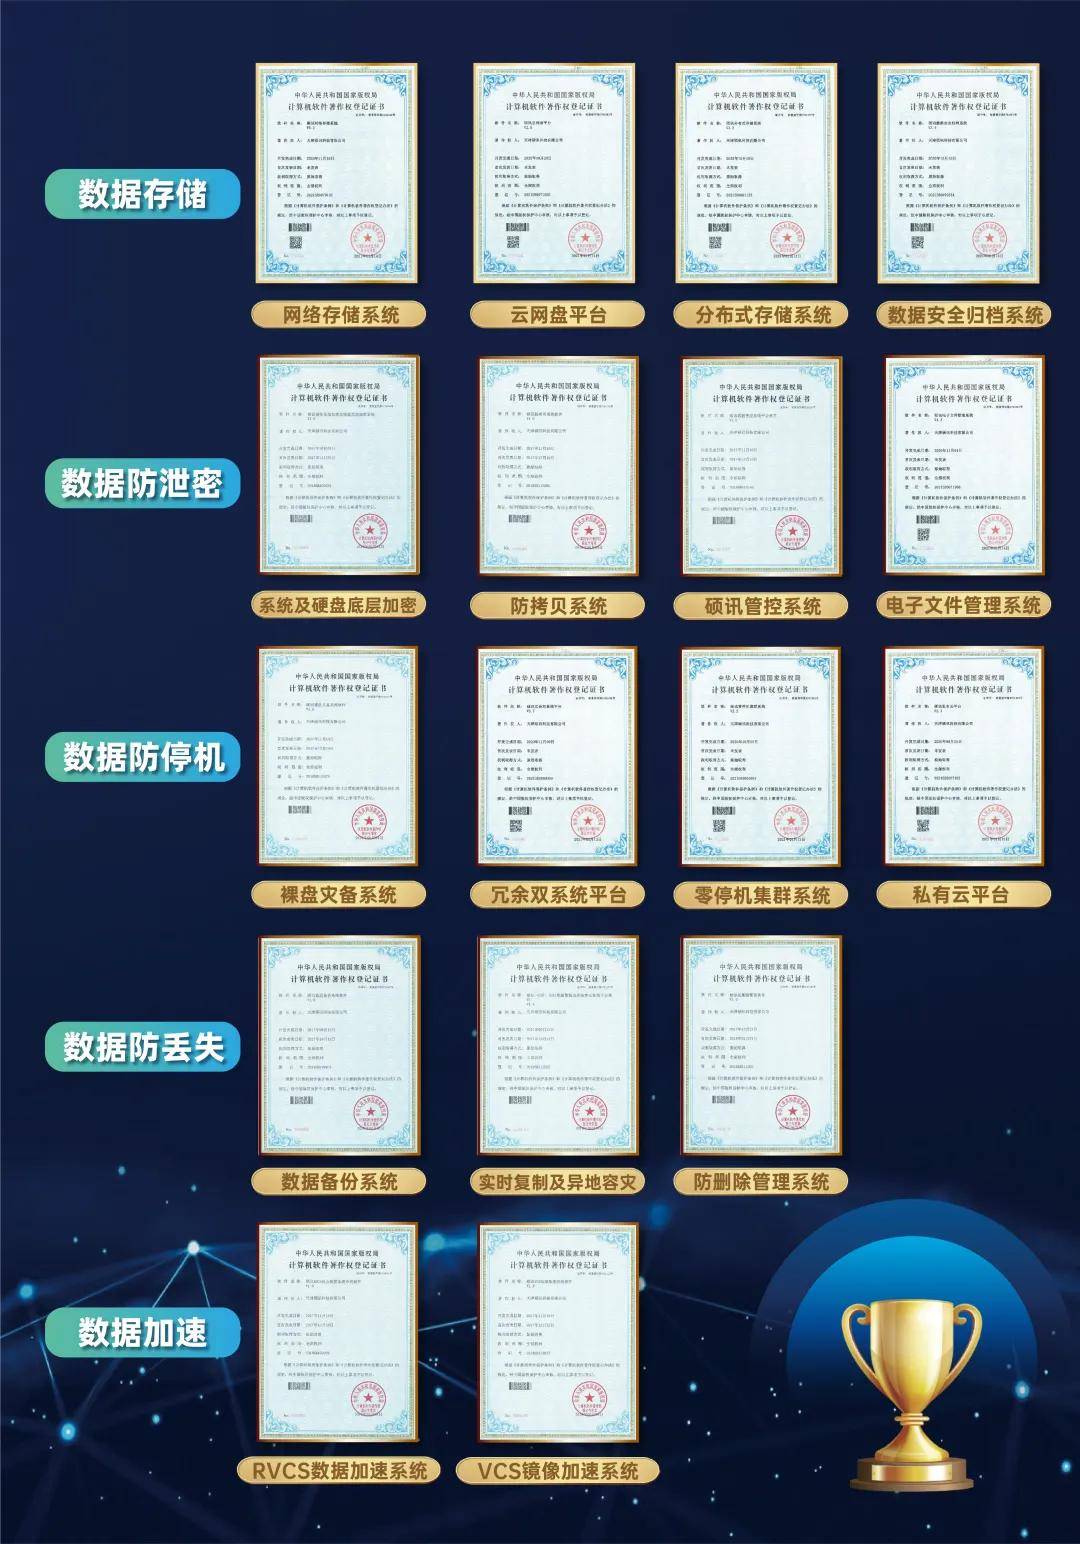
天津硕讯科技有限公司是一家集产品研发、生产制造、市场销售、技术服务于一体的独立生产制造研发型企业,现有员工 160 余人,拥有天津自有总部大楼,建筑面积 2200㎡,配备自有生产线,全国布局 12 个分支机构,专注为各类管理软件用户提供全方位数据安全与系统运行保障方案,解决软件运行场景下数据存储、数据加速、数据防泄密、数据防丢失、系统防停机五大核心问题。
公司依托自主核心技术,打造虚拟化服务器、定时备份、实时备份、业务容灾、NAS 存储、标准服务器及硬件 OEM 定制等系列产品与服务,构建起从算力支撑、数据保护到存储管理的完整产品体系,为用户提供一站式解决方案。
目前,硕讯科技已深度服务医疗、政府、教育、制造等众多行业及中小企业,累计为 5 万余家用户提供稳定可靠的基础算力支撑、专业的数据安全防护及一体化存储管理服务,以硬核技术与落地服务,助力各行业实现数据安全、系统稳定与业务连续。
公司实行双总部战略,管理与研发总部设于北京,营销运营总部位于天津,并依托全国 12 个分支机构,为合作伙伴及用户提供本地化销售支持与售后服务。旗下拥有天津硕讯科技有限公司、北京硕讯腾达科技有限公司、北京硕讯数据安全科技有限公司、山东硕讯软件科技有限公司、河北崇硕信息科技有限公司、深圳崇硕科技有限公司等主体,在全国主要城市均搭建销售与服务平台。
服务覆盖财务 ERP、OA、档案、医疗 HIS、MES 制造、教育、广电、税务等多类行业系统,旗下备份一体机凭借稳定可靠的表现,收获市场与用户广泛认可。
未来,硕讯科技将持续深耕技术研发,不断优化产品性能,深化行业场景应用,助力更多用户筑牢数据安全防线,实现业务稳定高效与可持续运行。
技术资质证书
END