作者:axus发布时间:2026-09-17浏览量:34
2026年国家网络安全宣传周于9月14日-20日在济南正式启幕,本次活动以“网络安全为人民 网络安全靠人民—智能时代 网安护航”为核心主题,聚焦智能化转型下的新型网络安全风险,为各行各业数智化安全建设指明方向。
随着AI技术全面普及,企业网络安全格局彻底改写。以往人工发起的网络攻击,如今依托AI实现全链路自动化、智能化升级,其中勒索病毒攻击已然成为政企单位面临的安全威胁。智能时代,数据风险隐蔽性更强、攻击速度更快、破坏范围更广,传统被动防御模式早已无法适配当下安全态势。
AI加持,勒索攻击进入高发高危期
权威研究机构Omdia数据揭示了严峻的安全现状:过去24个月内,83%的企业及组织遭遇过成功的勒索软件攻击,相较于2024年66%的占比大幅飙升;更严峻的是,仅有39%的受害组织能恢复75%以上的业务数据,绝大多数企业遭遇攻击后,都会面临数据丢失、业务长期停摆、合规处罚、品牌受损等多重损失。
不同于传统勒索攻击,AI赋能下的新型勒索攻击,彻底打破了原有攻击壁垒,呈现出低门槛、全自动化、高破坏性、打击的全新特征,四大攻击趋势值得所有企业警惕。
01
AI自主攻击,大幅降低入侵门槛
当下恶意AI Agent已实现成熟落地,以JadePuffer勒索病毒为典型代表,可自主完成资产测绘、漏洞扫描、入侵试探、故障排错全流程操作,全程无需黑客人工干预。这意味着网络攻击不再依赖高端技术能力,不法分子可批量、规模化发起攻击,攻击效率和传播破坏力呈指数级增长,中小企业、政务、医疗、制造等各类主体均成为重点目标。
02
专攻备份,断绝企业恢复退路
以往勒索病毒仅加密企业生产业务数据,企业依托备份数据即可快速恢复业务。而新型勒索攻击早已改变战术,优先瞄准备份基础设施发起攻击。
攻击者通过窃取高权限账号、篡改备份任务、删除数据快照、破坏备份索引、终止备份进程等多种手段,彻底销毁企业所有数据恢复节点。以Sorry勒索病毒为例,其会主动检索并强制终止本地备份任务,从根源摧毁企业数据恢复能力,逼迫企业只能通过支付赎金挽回业务,极大抬高了企业损失与谈判被动性。
03
瞄准核心基建,放大业务损失
制造业智能产线、医疗业务系统、政务服务平台、城市数智化基础设施等核心场景,是勒索团伙的核心攻坚目标。这类基础设施承载着核心民生与生产业务,一旦遭遇攻击,将直接导致产线停工、诊疗停滞、公共服务瘫痪,产生巨额直接经济损失。
同时,双重勒索模式全面盛行:攻击者在加密数据的同时,窃取企业核心业务、用户隐私等敏感数据,以公开泄露作为二次胁迫手段,不仅逼迫企业妥协,还会直接触发《数据安全法》《关键信息基础设施安全保护条例》等合规处罚风险,形成“业务损失+合规罚款+品牌舆情”的三重打击。
04
供应链渗透,实现批量攻击
勒索攻击已从单点入侵转向软件与开源供应链纵深渗透。攻击者利用开源漏洞、第三方组件后门、运维工具风险借道入侵,风险沿供应链向下传导,一次攻击即可波及大量下游企业,影响范围成倍扩大。
硕讯容灾备份方案
筑牢企业数据安全底座
AI勒索攻击持续迭代,单点防御、被动防护早已无法应对风险。构建全流程、体系化、可迭代的防御能力,是企业抵御新型勒索威胁的核心关键。
硕讯科技深耕政企数据安全与容灾备份领域,结合AI攻击新态势与合规要求,打造一体化防勒索解决方案,全方位守护企业数据安全与业务连续。
01
全周期布局,闭环抵御风险
摒弃碎片化防御思维,从组织管理、技术防护、运维管控多维度搭建闭环防御体系。
事前做好风险排查、安全加固、策略部署,提前规避漏洞风险;
事中快速响应攻击、阻断入侵、隔离风险,遏制威胁扩散;
事后完成数据恢复、漏洞复盘、策略迭代,持续优化防御能力,适配勒索病毒不断演变的攻击形态。
02
加固备份防线
备份是抵御勒索攻击的兜底手段。硕讯遵循零信任安全架构,通过数据不可变、物理隔离、全量加密、精细化权限管控等技术,全方位加固备份系统,杜绝备份被篡改、删除、加密风险,让数据真正防勒索、可恢复。
03
常态化演练,实现极速恢复
多数企业的核心短板不在于无备份,而在于恢复能力缺失。硕讯支持分级数据保护策略,搭配自动化灾难恢复演练,常态化校验备份有效性、排查隐患。遭遇攻击时,依托分钟级挂载恢复、智能容灾编排能力,快速重启业务,限度缩减停机损失。
04
合规落地,规避双重风险
深度贴合《网络安全法》《数据安全法》等法规要求,将数据备份、应急处置、容灾演练、业务连续性建设等法定要求落地落地,帮助企业实现安全防护+合规达标双向闭环,规避合规处罚与经营风险。
硬核防御,护航数智安全
AI技术的迭代,既推动了产业数智化升级,也催生了更隐蔽、更猛烈的网络安全威胁。勒索攻击常态化、智能化、产业化已是行业必然趋势,网络安全不再是“可选项”,而是企业稳健经营的“底线工程”。
作为政企数据安全与容灾备份可靠合作伙伴,硕讯科技将持续深耕智能时代网络安全场景,持续迭代防御技术与解决方案,以体系化防御、硬核化技术、精细化服务,助力各行业筑牢数据安全屏障,从容应对AI时代网络安全挑战,守护企业数智化行稳致远。
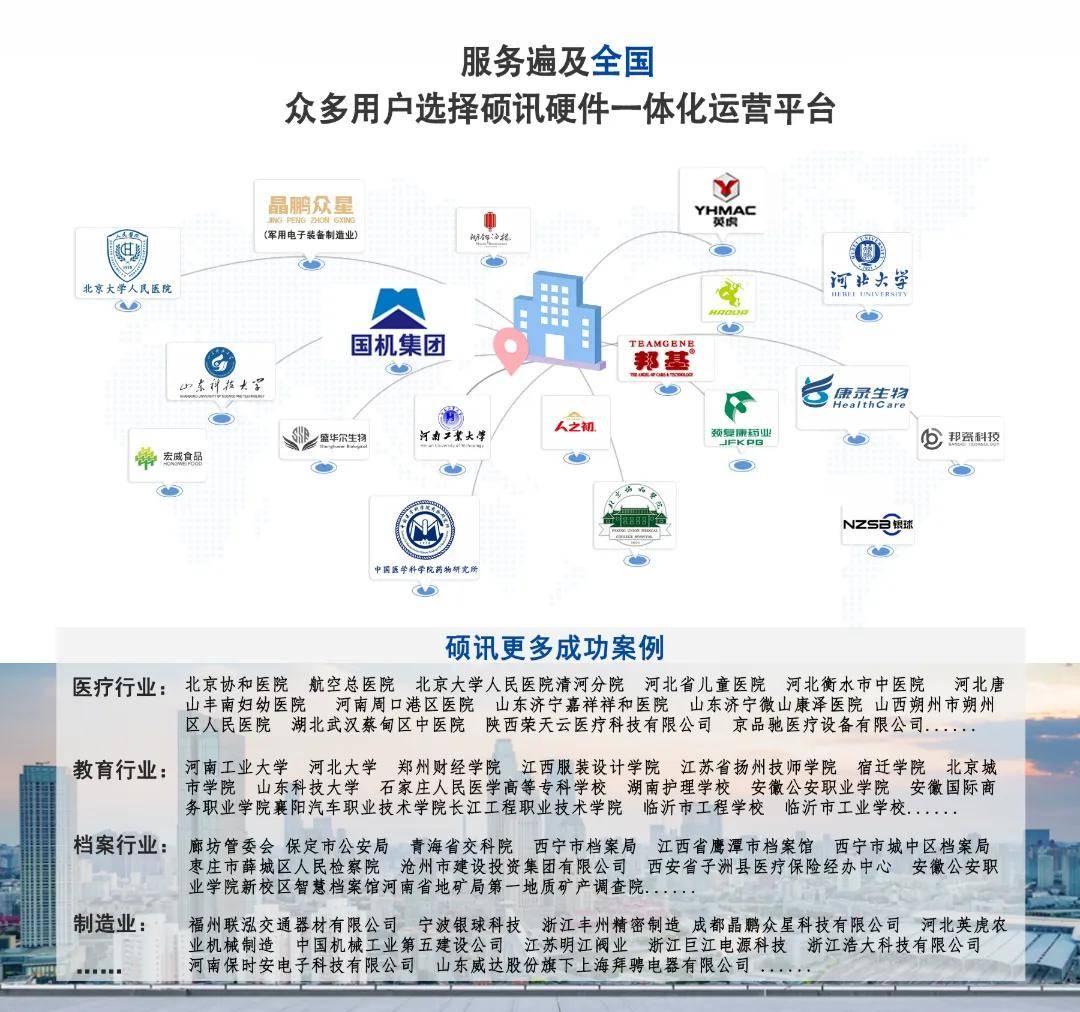
更多合作案例
关于硕讯
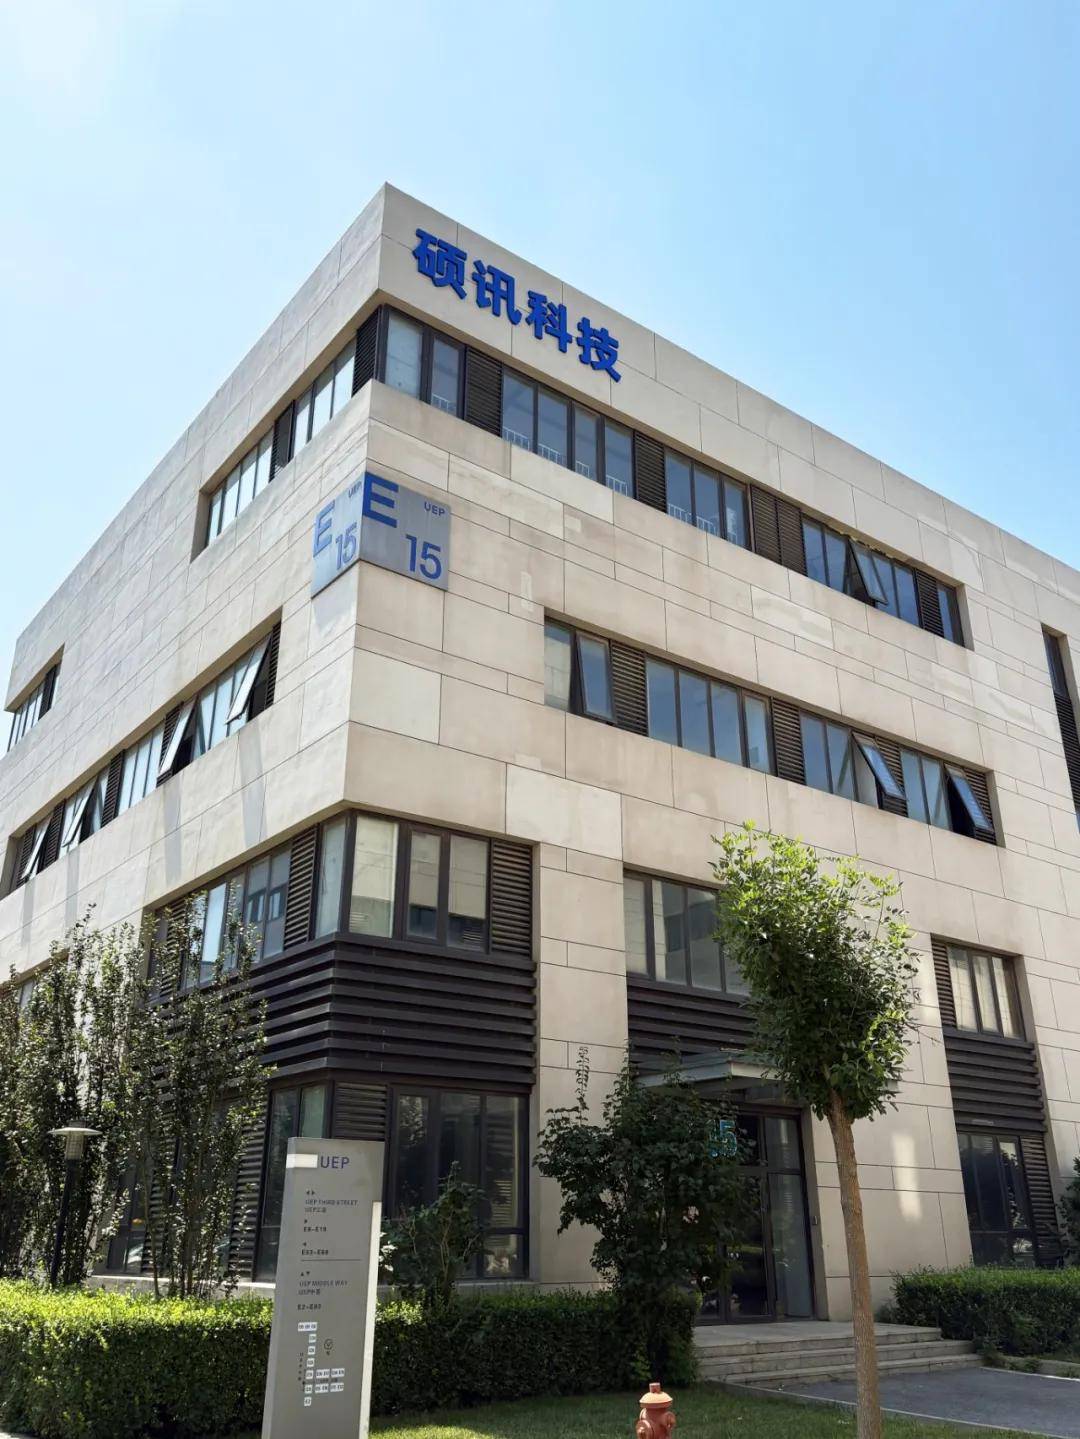
天津硕讯科技有限公司是一家集产品研发、生产制造、市场销售、技术服务于一体的独立生产制造研发型企业,现有员工 160 余人,拥有天津自有总部大楼,建筑面积 2200㎡,配备自有生产线,全国布局 12 个分支机构,专注为各类管理软件用户提供全方位数据安全与系统运行保障方案,解决软件运行场景下数据存储、数据加速、数据防泄密、数据防丢失、系统防停机五大核心问题。
公司依托自主核心技术,打造虚拟化服务器、定时备份、实时备份、业务容灾、NAS 存储、标准服务器及硬件 OEM 定制等系列产品与服务,构建起从算力支撑、数据保护到存储管理的完整产品体系,为用户提供一站式解决方案。
目前,硕讯科技已深度服务医疗、政府、教育、制造等众多行业及中小企业,累计为 5 万余家用户提供稳定可靠的基础算力支撑、专业的数据安全防护及一体化存储管理服务,以硬核技术与落地服务,助力各行业实现数据安全、系统稳定与业务连续。
公司实行双总部战略,管理与研发总部设于北京,营销运营总部位于天津,并依托全国 12 个分支机构,为合作伙伴及用户提供本地化销售支持与售后服务。旗下拥有天津硕讯科技有限公司、北京硕讯腾达科技有限公司、北京硕讯数据安全科技有限公司、山东硕讯软件科技有限公司、河北崇硕信息科技有限公司、深圳崇硕科技有限公司等主体,在全国主要城市均搭建销售与服务平台。
服务覆盖财务 ERP、OA、档案、医疗 HIS、MES 制造、教育、广电、税务等多类行业系统,旗下备份一体机凭借稳定可靠的表现,收获市场与用户广泛认可。
未来,硕讯科技将持续深耕技术研发,不断优化产品性能,深化行业场景应用,助力更多用户筑牢数据安全防线,实现业务稳定高效与可持续运行。
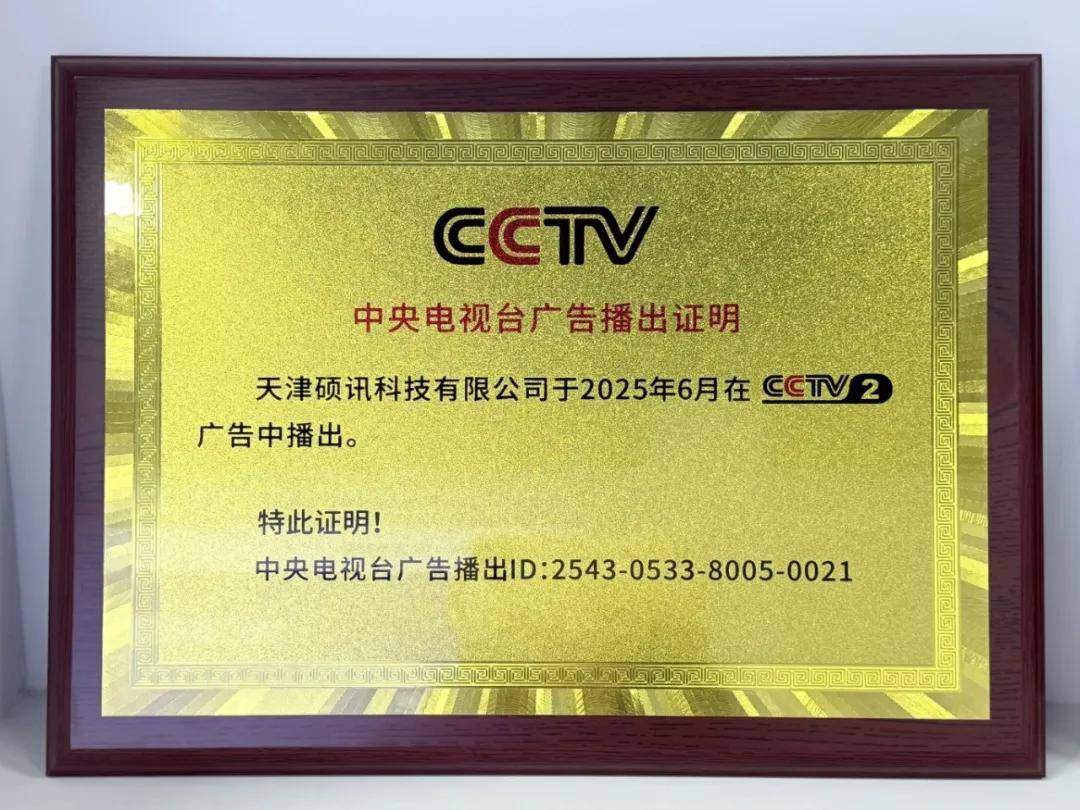
技术资质证书

END